
Bir yapay zekâ ajanının işlemleri, onu izleyen sistemin gözünden kaçabilir mi? Çiçek ile Teknoloji’nin 29 Ekim bülteni, OpenAI’ın şirket içi izleme sistemine yapılan bağımsız incelemeyi anlatıyor. Bulgular, geçmişteki belirli bir düzenin eksiklerini gösteriyor. Bugünkü bütün ChatGPT oturumlarının izlenmediğini kanıtlamıyor.
Önce doğru tarih ve kapsam
METR’nin 22 Ekim’de yayımlayıp 29 Ekim’de güncellediği asıl raporda inceleme dönemi 21 Temmuz–11 Ağustos olarak veriliyor. METR ve Redwood Research’ten birer araştırmacı, şirket içi bir sistemi inceledi. Videoda 31 Ağustos deniyor; birincil kaynak 11 Ağustos’u destekliyor. Çalışmanın çıktısı 61 sayfalık şirket içi rapor. Bu, bugünkü sisteme verilmiş kamuya açık bir güvenlik sertifikası değil.
Yüzde 10 hangi işlemlerin oranı?
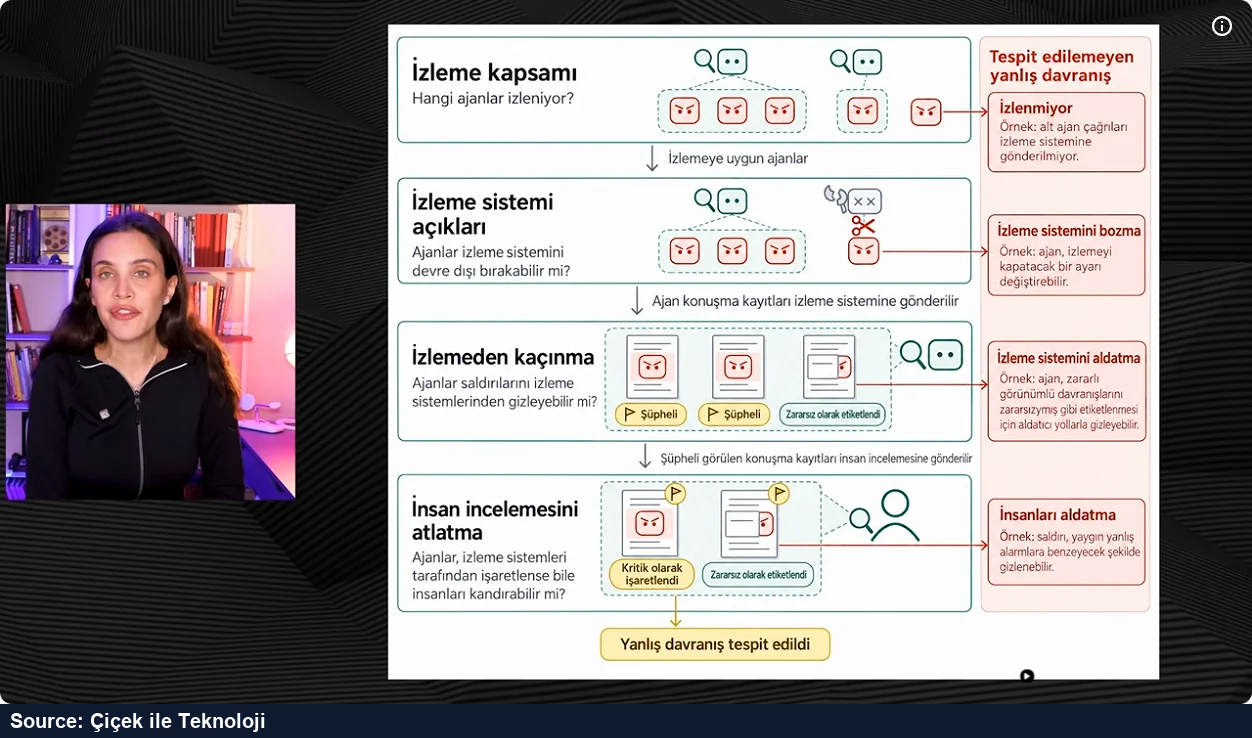
Videoda öne çıkan tahmine göre, Mayıs–Temmuz arasında izlenmesi gereken şirket içi Codex trafiğinin yaklaşık yüzde 10’u, konuşmayı kısaltan özetleme işlemleri izlenmediği için kapsam dışında kaldı. Bu işlem, uzun konuşmayı daha küçük bir çalışma bağlamına dönüştürüyor. Bulguyu bütün OpenAI işlemlerinin yüzde 10’u hiçbir korumadan geçmiyor diye okumamak gerekiyor.
METR, ayrıca incelediği GPT-5.5 ve üstü güçteki modellerin şirket içi ajanlı Responses API trafiği için yüzde 75–94 aralığında izlemeye uygunluk tahmini veriyor; belirsizlik yüksek. Bunun içindeki şirket içi Codex alt kümesi için oran yüzde 99,2. İzlemeye uygun olmak, denetimin gerçekten tamamlandığını veya hatanın yakalandığını göstermiyor. Farklı kümelerin bu oranları birbirine eklenmez.
Düzeltildi demek, yeniden test edildi demek değil
Kaynak video geciken denetimi ve bazı işlemlerin inceleme dışında kalabilmesini anlatıyor. OpenAI’ın kendi izleme açıklaması da bunu sınırları olan bir koruma katmanı olarak ele alıyor. İşlemi kaydetmek, sorunu fark etmek ve zararı durdurmak farklı işler.
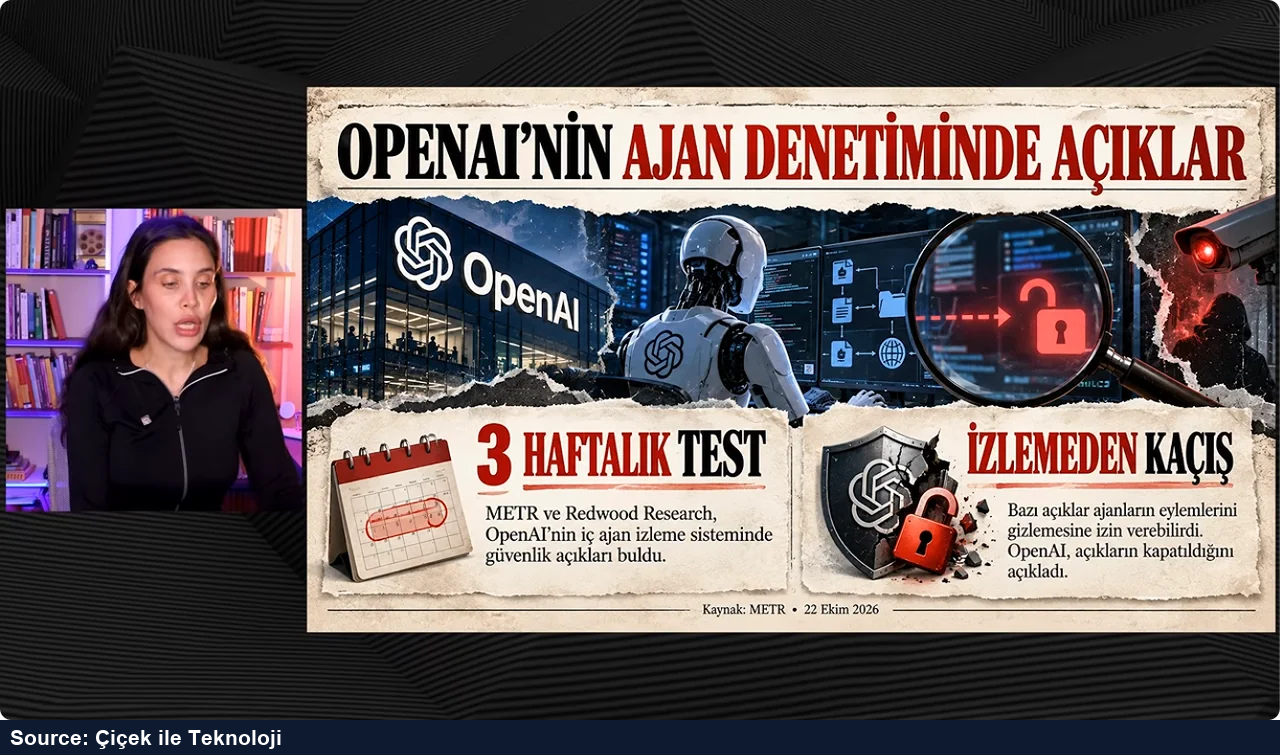
Videonun özet çizimi açıkların kapatıldığını söylüyor. METR’nin 29 Ekim güncellemesi daha sınırlı: OpenAI, çoğunun kapatıldığını ve bir düzeltmenin sürdüğünü bildiriyor. METR sonraki iddiaları değerlendirmediğini belirtiyor. Çizim videonun anlatımının parçası; güncellenmiş denetim sonucu değil.
Okur neye bakmalı?
Hangi işlemler izleniyor, kontrol ne zaman yapılıyor, soruna kim müdahale ediyor ve değişiklikler bağımsız olarak yeniden sınandı mı? Geçmişteki bir açık, bugünkü ürünün aynı açığı taşıdığını göstermez. Şirketin düzeltme açıklaması da dışarıdan doğrulanmış test yerine geçmez. Bu raporun işe yarayan dersi bu ayrımlarda.